Wanneer afhankelijkheden soevereiniteitsrisico’s worden
Elke CIO weet dat een IT-landschap afhankelijkheden heeft. Die worden meestal beheerd via contracten, SLA’s en governance. Daardoor voelen ze beheersbaar. De vraag is wat er gebeurt als die aanname niet meer klopt.


Afhankelijkheden en controle
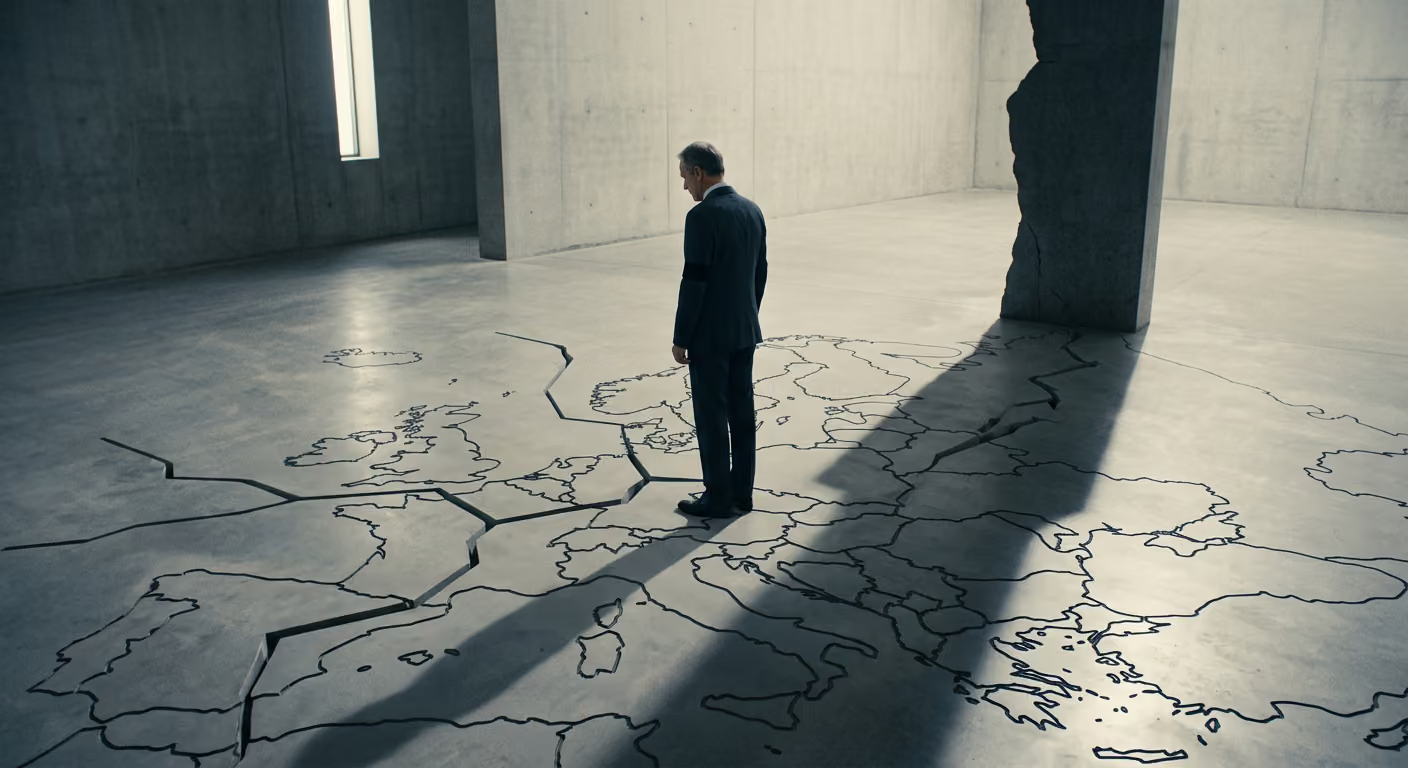
Elke CIO weet dat een IT-landschap afhankelijkheden heeft. Die worden meestal beheerd via contracten, SLA’s en governance. Daardoor voelen ze beheersbaar. De vraag is wat er gebeurt als die aanname niet meer klopt.
Onder stabiele omstandigheden zijn afhankelijkheden goed te managen. Prijzen, servicelevels en verantwoordelijkheden zijn vastgelegd en onderhandeld. Vendor lock-in en commerciële afhankelijkheid zijn niet triviaal, maar wel bekend en grotendeels contractueel af te dekken.
Soevereiniteit gaat in deze context over controle: de mogelijkheid om zelf beslissingen te nemen over je IT-systemen, data en processen. Afhankelijkheden zijn op zichzelf geen probleem. Ze worden dat pas als ze die controle aantoonbaar beperken.
Wanneer afhankelijkheden van karakter veranderen
Een leverancier kan aan een overeenkomst worden gehouden. Een overheid niet.
Dat onderscheid wordt cruciaal onder geopolitieke druk. Wat een standaard afhankelijkheid van een leverancier lijkt, kan van karakter veranderen wanneer externe actoren invloed krijgen op die relatie. De afhankelijkheid zelf verandert niet, maar de controle erover wel.
Recente geopolitieke ontwikkelingen hebben deze dynamiek in de praktijk zichtbaar gemaakt. Ze introduceren risico’s die buiten het contractuele domein vallen en niet worden beperkt door traditioneel bestuur.
Toegang tot gegevens buiten je controle
Het eerste risico is toegang tot gegevens . Juridische kaders zoals de Amerikaanse Foreign Intelligence Surveillance Act (FISA) en Executive Order 12333 bieden inlichtingendiensten mechanismen om toegang te krijgen tot gegevens van personen die geen Amerikaans staatsburger zijn [1], [2]. Daarnaast maakt wetgeving zoals de Amerikaanse CLOUD Act het mogelijk voor autoriteiten om, onder specifieke juridische voorwaarden, dienstverleners te dwingen gegevens openbaar te maken, ongeacht waar die gegevens zijn opgeslagen [3].
Dit is geen kwestie van datalocatie, maar van wettelijke bevoegdheid. Vanuit soevereiniteitsperspectief is de kernvraag niet hoe vaak dergelijke toegang plaatsvindt, maar dat dit kan gebeuren zonder de betrokkenheid of controle van de data-eigenaar.
Continuïteit is niet langer gegarandeerd
Het tweede risico betreft de continuïteit. Veel Europese organisaties zijn voor hun kritieke infrastructuur, van cloudplatformen tot software-ecosystemen, sterk afhankelijk van niet-Europese leveranciers. Onder normale omstandigheden is deze afhankelijkheid acceptabel en beheersbaar.
Recente ontwikkelingen suggereren dat die aanname minder stabiel is dan ze lijkt. Sanctieregimes hebben aangetoond dat de toegang tot diensten met onmiddellijke ingang kan worden beperkt of ingetrokken, wat een onmiddellijke stopzetting van uw producten betekent. Niet als gevolg van contractbreuk, maar als gevolg van politieke beslissingen. De sancties die werden opgelegd naar aanleiding van het conflict tussen Rusland en Oekraïne hebben dit op grote schaal aangetoond, waarbij organisaties vrijwel van de ene op de andere dag de toegang tot cruciale diensten verloren [4], [5], [6].
De recente zaak met betrekking tot het Internationaal Strafhof, waar de toegang tot clouddiensten naar verluidt werd verstoord als gevolg van Amerikaanse sancties, illustreert dezelfde dynamiek in een Europese context [7]. De afhankelijkheid blijft hetzelfde. Wat verandert, is wie uiteindelijk de toegang controleert.
Dit brengt een ander soort risico met zich mee: het potentiële verlies van toegang tot kritieke systemen, buiten de controle van zowel de klant als de leverancier.
Herbeoordeling van controle
De meeste organisaties stellen al de juiste vragen bij het beoordelen van hun IT-landschap: welke wettelijke kaders zijn van toepassing, wie beheert de operationele processen en het platform, en of een organisatie realistisch gezien een leverancier kan verlaten. De vraag is hoe deze antwoorden worden geïnterpreteerd. In een puur contractuele of technische context lijken ze vaak voldoende. Binnen dat kader lijkt de controle gewaarborgd.
Geopolitieke druk verandert dat kader. Beslissingen in Washington of Peking kunnen SLA’s, contracten en compliance kaders overrulen – zonder waarschuwing en zonder tegenspraak. Als de controle die jouw risicoregister veronderstelt, door een buitenlandse overheid teniet gedaan kan worden, is die controle voorwaardelijk.
Die kloof is niet langer theoretisch. Naarmate de geopolitieke druk op de digitale infrastructuur toeneemt, komen de omstandigheden waaronder afhankelijkheden een risico voor de soevereiniteit vormen steeds vaker voor. Wat ooit een uitzondering was, wordt nu een standaardoverweging.
Referenties
[1] FISA SECTION 702[2] Executive Order 12333: United States Intelligence Activities[3] The CLOUD Act, Electronic Privacy Information Center (EPIC)[4] Restrictive measures in view of Russia’s actions destabilising Ukraine, Council of the European Union.[5] Explainer: What is SWIFT and how will its removals impact Russia?[6] More western tech companies set out Russian exit plans.[7] Microsoft denies having suspended any services to ICC.
Deze blog verscheen eerder op navara.nl
Uitgelichte posts
Bij ons geen kant-en-klare vacatures. We creëren jouw ultieme baan op basis van jouw persoonlijke ambities en expertises.
AI gebruiken is niet zo moeilijk, er echt waarde uit halen wel
Normaal gesproken moet je als IT-organisatie uitleggen waarom een nieuwe techniek of tooling interessant is. Bij generatieve AI gebeurde het omgekeerd: medewerkers gingen er zelf mee aan de slag en zagen meteen de waarde ervan in. Van het maken van teksten en presentaties tot analyses en eerste versies van rapporten. En dat zorgt voor een nieuwe realiteit.
Soevereine cloud en data-soevereiniteit
Dit jaar zagen we een kantelpunt voor de soevereine cloud. Steeds meer overheden en bedrijven willen of moeten van de afhankelijkheid van Amerikaanse cloudproviders af. In deze blog lees je wat de huidige stand van zaken is en welke ontwikkelingen je in de gaten wilt houden. We spreken technisch directeur Rik van Berendonk, die nog even samenvat hoe je data-soevereiniteit in de praktijk brengt.